เซิร์ฟเวอร์ MCP แบบ Agent-first สำหรับการควบคุม AI red teaming โดยผู้ปฏิบัติงาน
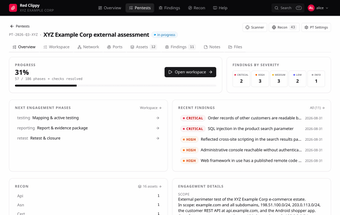
red-clippy, จากผู้ก่อตั้ง CSPF, เป็นเซิร์ฟเวอร์ MCP ที่แปลง LLM มาตรฐานให้เป็นผู้ช่วยด้านความปลอดภัยที่มีความกระตือรือร้นสำหรับการจัดการการมีส่วนร่วมในการทดสอบเจาะระบบ มันจัดกรอบทรัพย์สิน, ข้อค้นพบ, และหลักฐานเพื่อให้ตัวแทนสามารถเข้าร่วมในงานตามวงจรชีวิต เซิร์ฟเวอร์รวมถึงการจับมือทางหลักการ, ผลลัพธ์กราฟการโจมตี, และการนำเข้าผลลัพธ์เครื่องมือเพื่อประสานการกระทำของตัวแทน เครื่องมือนี้มุ่งเป้าไปที่นักวิจัยด้านความปลอดภัยไซเบอร์, ทีมสีแดง, และผู้ทดสอบการเจาะระบบที่ต้องการการจัดการที่มีการควบคุมโดยตัวแทนในการประเมินผล.
คุณสามารถใช้มันทำงานอะไรได้บ้าง?
เครื่องมือนี้วางตำแหน่งโมเดลภาษาเป็นผู้ควบคุมที่ใช้งานสำหรับการทดสอบการเจาะระบบ มันครอบคลุมการติดตามขอบเขตและทรัพย์สิน การสังเกตและการเก็บรวบรวมหลักฐาน การครอบคลุมวิธีการ การจัดการผลการค้นพบ และการสร้างกราฟการโจมตี กรณีการใช้งานรวมถึงการรวมผลลัพธ์จากสแกนเนอร์เป็นบริบทเดียว การผลิตชุดหลักฐานที่มีโครงสร้าง และการรักษาบันทึกการมีส่วนร่วมที่สามารถติดตามได้ ขอบเขตของมันครอบคลุมวงจรชีวิตการทดสอบการเจาะระบบมากกว่าการรายงานแบบครั้งเดียว ดังนั้นผู้ปฏิบัติงานสามารถรวมวัตถุจากเครื่องมือหลายๆ ตัวได้
ผลลัพธ์ที่ผลิตโดยตัวแทนมีความแม่นยำและมีระเบียบแค่ไหน?
การจับมือของโปรโตคอล Model Context จะจัดเตรียมเอกสารคำแนะนำของทีมแดงเมื่อเริ่มเซสชัน โดยให้ตัวแทนมีหลักการปฏิบัติและคำแนะนำที่ตระหนักถึงบริบท โครงสร้างนั้นจำกัดการตัดสินใจของตัวแทนโดยการแมพผลลัพธ์ไปยังการครอบคลุมวิธีการที่ติดตามและรูปแบบผลการค้นพบ ซึ่งช่วยทำให้วัตถุที่ผลิตโดยเครื่องง่ายต่อการตรวจสอบ หลักการลดการตอบสนองแบบอิสระ แต่ผลการค้นหาที่สร้างขึ้นยังคงต้องการการตรวจสอบจากมนุษย์ก่อนการรายงานอย่างเป็นทางการ
มันต้องการข้อมูลนำเข้าและสภาพแวดล้อมอะไรบ้าง?
เครื่องมือต้องการไคลเอนต์ที่เข้ากันได้กับ MCP เช่น Claude Desktop และสภาพแวดล้อมท้องถิ่นที่ควบคุมโดยผู้ปฏิบัติงานด้านความปลอดภัย โดยค่าเริ่มต้นจะเป็น:7337 มันจะดึงผลลัพธ์จากสแกนเนอร์ภายนอกและเครื่องมือวิเคราะห์และจัดระเบียบข้อมูลนั้นสำหรับการประมวลผลของตัวแทน การติดตั้งถือว่ามีการดำเนินการในท้องถิ่นและการควบคุมของผู้ปฏิบัติงาน; เซิร์ฟเวอร์ถูกออกแบบมาเพื่อรับผลลัพธ์จากเครื่องมือที่มีโครงสร้างแทนที่จะเป็นฟีดดิบที่ยังไม่ได้ตรวจสอบจากแหล่งสาธารณะ
ข้อจำกัดในการปฏิบัติการและมาตรการด้านความปลอดภัยที่สำคัญคืออะไร?
โครงการนี้ไม่ได้ถูกเสริมความแข็งแกร่งสำหรับการเปิดเผยต่อสาธารณะและมีวัตถุประสงค์เพื่อทำงานบนเครื่องที่อยู่ภายใต้การควบคุมของผู้ปฏิบัติงาน ดังนั้นการเลือกโฮสติ้งจึงกำหนดความเสี่ยงในการดำเนินงาน ตัวแทนผลิตการกระทำและวัตถุที่ดีที่สุดที่จะถือว่าเป็นรายการร่างที่ต้องการการตรวจสอบจากมนุษย์ การอภิปรายในชุมชนปรากฏบน GitHub และ Kitploit ซึ่งแสดงถึงความสนใจ แต่ผู้ที่นำไปใช้ควรวางแผนการกำกับดูแล การตรวจสอบหลักฐาน และการทำงานที่มีการควบคุมก่อนที่จะพึ่งพาเครื่องมือในการมีส่วนร่วมที่มีความเสี่ยงสูง
ใครควรนำไปใช้และเมื่อไหร่
เครื่องมือนี้เหมาะสำหรับทีมความปลอดภัยที่พร้อมที่จะจัดการกับสิ่งที่สร้างขึ้นโดยเครื่องเป็นข้อมูลนำเข้าสำหรับกระบวนการตรวจสอบที่มีระเบียบและบังคับใช้การกำกับดูแลเกี่ยวกับการกระทำของตัวแทน มันไม่เหมาะสำหรับกลุ่มที่ต้องการการทำงานอัตโนมัติแบบไม่ต้องเข้าไปยุ่งเกี่ยวที่โฮสต์ในคลาวด์หรือสำหรับองค์กรที่ขาดการตรวจสอบการทดสอบอย่างเป็นทางการ การนำไปใช้จะคุ้มค่าเมื่อทีมรวมการดูแลของผู้ปฏิบัติงาน การตรวจสอบหลักฐาน และการอนุมัติจากมนุษย์ก่อนที่จะนำผลลัพธ์ไปสู่การแก้ไขหรือรายงานอย่างเป็นทางการ ตัวเลือกนี้ให้รางวัลแก่การกำกับดูแลและวินัยของผู้ปฏิบัติงาน.